Как владельцы серверов Linux на xray рискуют потерять их?
Habr ·
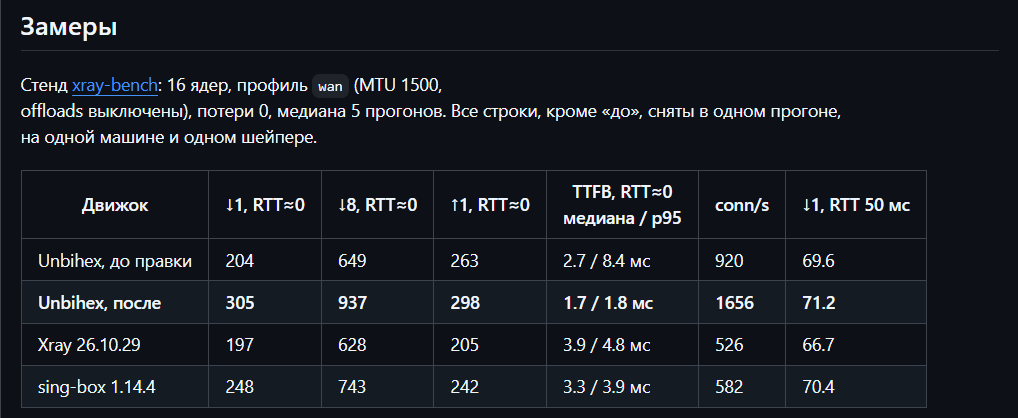
“Разработчики прокси-платформы Xray отозвали ( https://www.securitylab.ru/news/579534.php)предыдущий релиз и выпустили экстренное обновление v26.10.31 из-за критической уязвимости в ядре Linux. Ошибка позволяет злоумышленникам без пароля получить права суперпользователя на сервере через специально подготовленные сетевые запросы. Под особым ударом оказались сетевые приложения на языке Go, которые без ведома администраторов активировали уязвимый режим связи.”, - сообщает https://securitylab.ru/ . По их данным это происходит из-за специфического обновления языка Go версии 1.24, в которой сетевая библиотека автоматически подключает Multipath TCP. Как альтернативу для частного использования, предлагаем вам наше ядро, написанное на языке Rust, в котором полностью отсутствует данная уязвимость. На данный момент, а именно версия 0.1.6, имеет такие показатели: Читать далее