Ver ya no basta: cómo defendernos del fraude con deepfakes
Blog ·
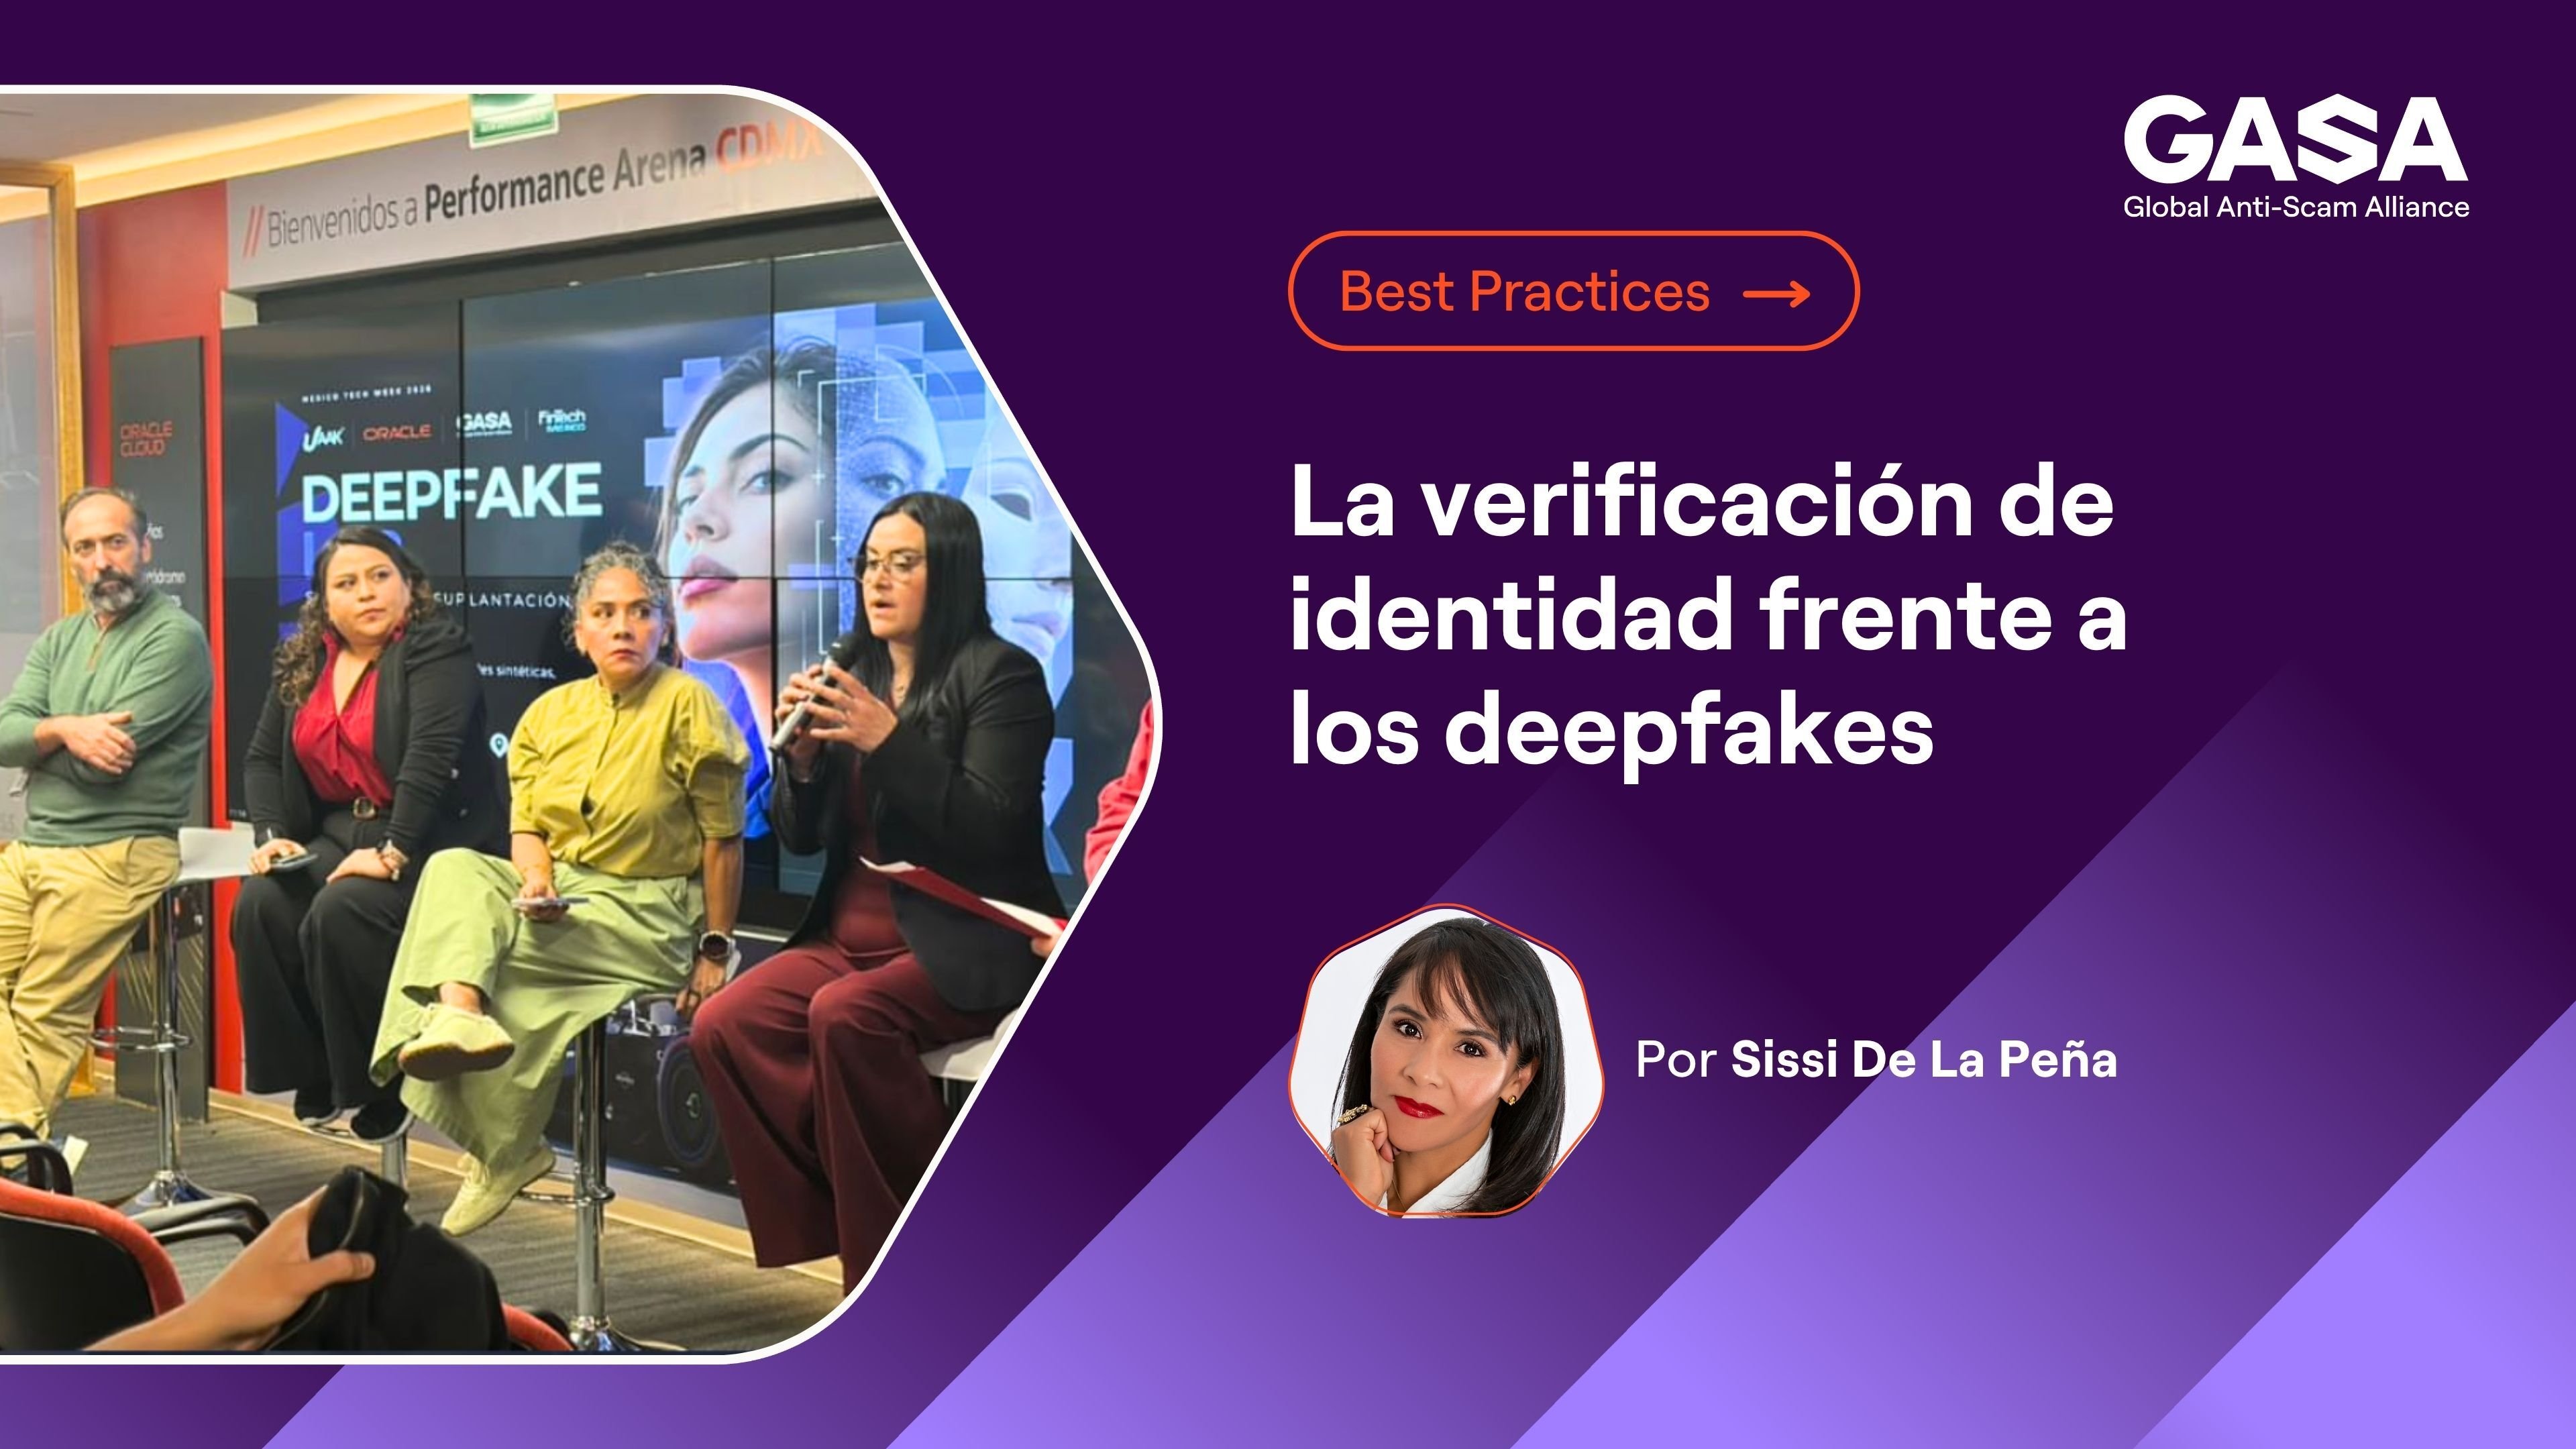
Durante años, una foto o un video bastaban para probar quién era alguien. Hoy ambos se fabrican con modelos abiertos que, según Javier Moya, de JAAK, se pueden desplegar por entre uno y diez dólares la hora.
El Reporte del Estado de las Estafas en México 2026 , que presentamos en GASA México, estima pérdidas por 114,100 millones de pesos. El monto promedio por persona que perdió dinero pasó de 4,500 pesos en 2025 a entre 9,500 y 10,000 en 2026. Además, la ENVIPE 2026 del INEGI situó al fraude como el delito más frecuente de 2025, por delante de la extorsión.
Los colegas de JAAK insistieron: ningún sistema detecta el 100 por ciento de los deepfakes. Su respuesta es pensar la seguridad como una cebolla, con sistemas al día en sus parches, análisis de cada transacción, validación de ubicación y documentos, biometría y pruebas de vida pasivas, que no le dan pistas al atacante. Destacaron una anécdota donde un equipo vio por qué la importancia de implementar tantas capas cuando fabricó una credencial del INE a nombre de Messi y logró pasarla por un flujo de verificación. El resultado: tuvieron que bloquear la inyección de video en el componente de captura.
E s conocido que la tecnología, choca con los incentivos. En esta charla escuche con atención las experiencias de estos empresarios en verificación de identidad: los defraudadores tienen una mayor tolerancia a la fricción y reintenta 200 veces, mientras el cliente legítimo abandona al segundo intento. También me quede impresionada con la poca seriedad que algunos empresarios dan a la seguridad por diseño, un cliente que quería pagar solo por las verificaciones aprobadas y la ética de rechazar esa propuesta porque eso lo habría empujado a relajar sus filtros de seguridad, y comentar que en ocasiones la tensión entre seguridad y metas de crecimiento en el sector Fintech se contraponen, ya que abrir cuentas en masa facilita las cuentas mula.
Hablamos también de la falta de coordinación institucional. Fiscalías, policías cibernéticas, reguladores y empresas manejan los mismos datos por separado, mientras el dinero se dispersa en segundos. Recordando que la auto regulación no debe dejarse de lado en la espera de una normativa del estado ya que la ley se debe considerar como el piso mínimo y no el estándar máximo. Claro que destaqué que el Sandbox de la Ley Fintech ha sido subutilizado, a pesar de ser una herramienta pensada para equilibrar innovación y seguridad.
Primero, las empresas deben calibrar la verificación según el riesgo de cada operación y sentar en la misma mesa a riesgo, producto, cumplimiento y seguridad. Silvia Díaz, de Oracle, sugirió automatizar primero lo reversible. Una transferencia irreversible conserva un punto de control humano.
Segundo, los reguladores pueden aprovechar el Sandbox que ya existe y fijar criterios comparables de verificación de identidad al abrir cuentas, para cerrarle el paso a las cuentas mula. Las asociaciones sectoriales sirven de puente con quienes deciden, que rara vez tienen tiempo para escuchar sobre temas técnicos de nubes y contenedores.
Tercero, los usuarios necesitan saber dónde dejan sus datos y a quién se los entregan. Moya propuso algo parecido a la inmunidad de rebaño: que bancos y asociaciones difundan buenas prácticas hasta que dejemos de pensar que a nosotros no nos va a pasar.
La tecnología para frenar estos fraudes ya existe; lo que falta es decidir usarla antes de la siguiente pérdida. Cada institución que revise hoy sus procesos de verificación, sus incentivos y sus canales de coordinación le quita una pieza al fraude. La confianza digital se defiende con decisiones concretas, y la primera puede tomarse ya mismo.
Sissi De La Peña es directora del Capítulo México de la Global Anti-Scam Alliance (GASA).