Без цифрового хвоста: как защитить корпоративные данные после увольнения сотрудника
Блог МТС Линк ·
Запись Без цифрового хвоста: как защитить корпоративные данные после увольнения сотрудника впервые появилась Блог МТС Линк .
Помимо отдела кадров в процессе увольнения сотрудника участвуют ИТ-специалисты и служба информационной безопасности. Бывший сотрудник может сохранить доступ к рабочим чатам, файлам, истории переписки и онлайн-встречам. Если доступы закрывают вручную в разных сервисах, есть риск забыть об одной из учётных записей. Вместе с Александром Долговым, специалистом по информационной безопасности МТС Линк, и Ольгой Звагольской, директором по персоналу корпорации ITG, разобрали, какие доступы могут остаться у сотрудника после увольнения, кто отвечает за их отключение и как передать рабочие материалы коллегам.
По данным исследования центра «Кибердом», почти половина опрошенных специалистов по персоналу и руководителей подразделений сообщили, что в их компаниях у бывших сотрудников сохранялись доступы к корпоративным системам.
Чаще всего речь шла об общих аккаунтах и паролях доступа к офисной сети Wi-Fi. Кроме того, у бывших сотрудников могут оставаться учётные записи во внешних сервисах, зарегистрированные на личную почту или номер телефона. Если компания вовремя не закроет эти доступы, бывший сотрудник сможет продолжить пользоваться рабочими сервисами и просматривать корпоративную информацию. Это повышает риск утечки данных при увольнении сотрудника .
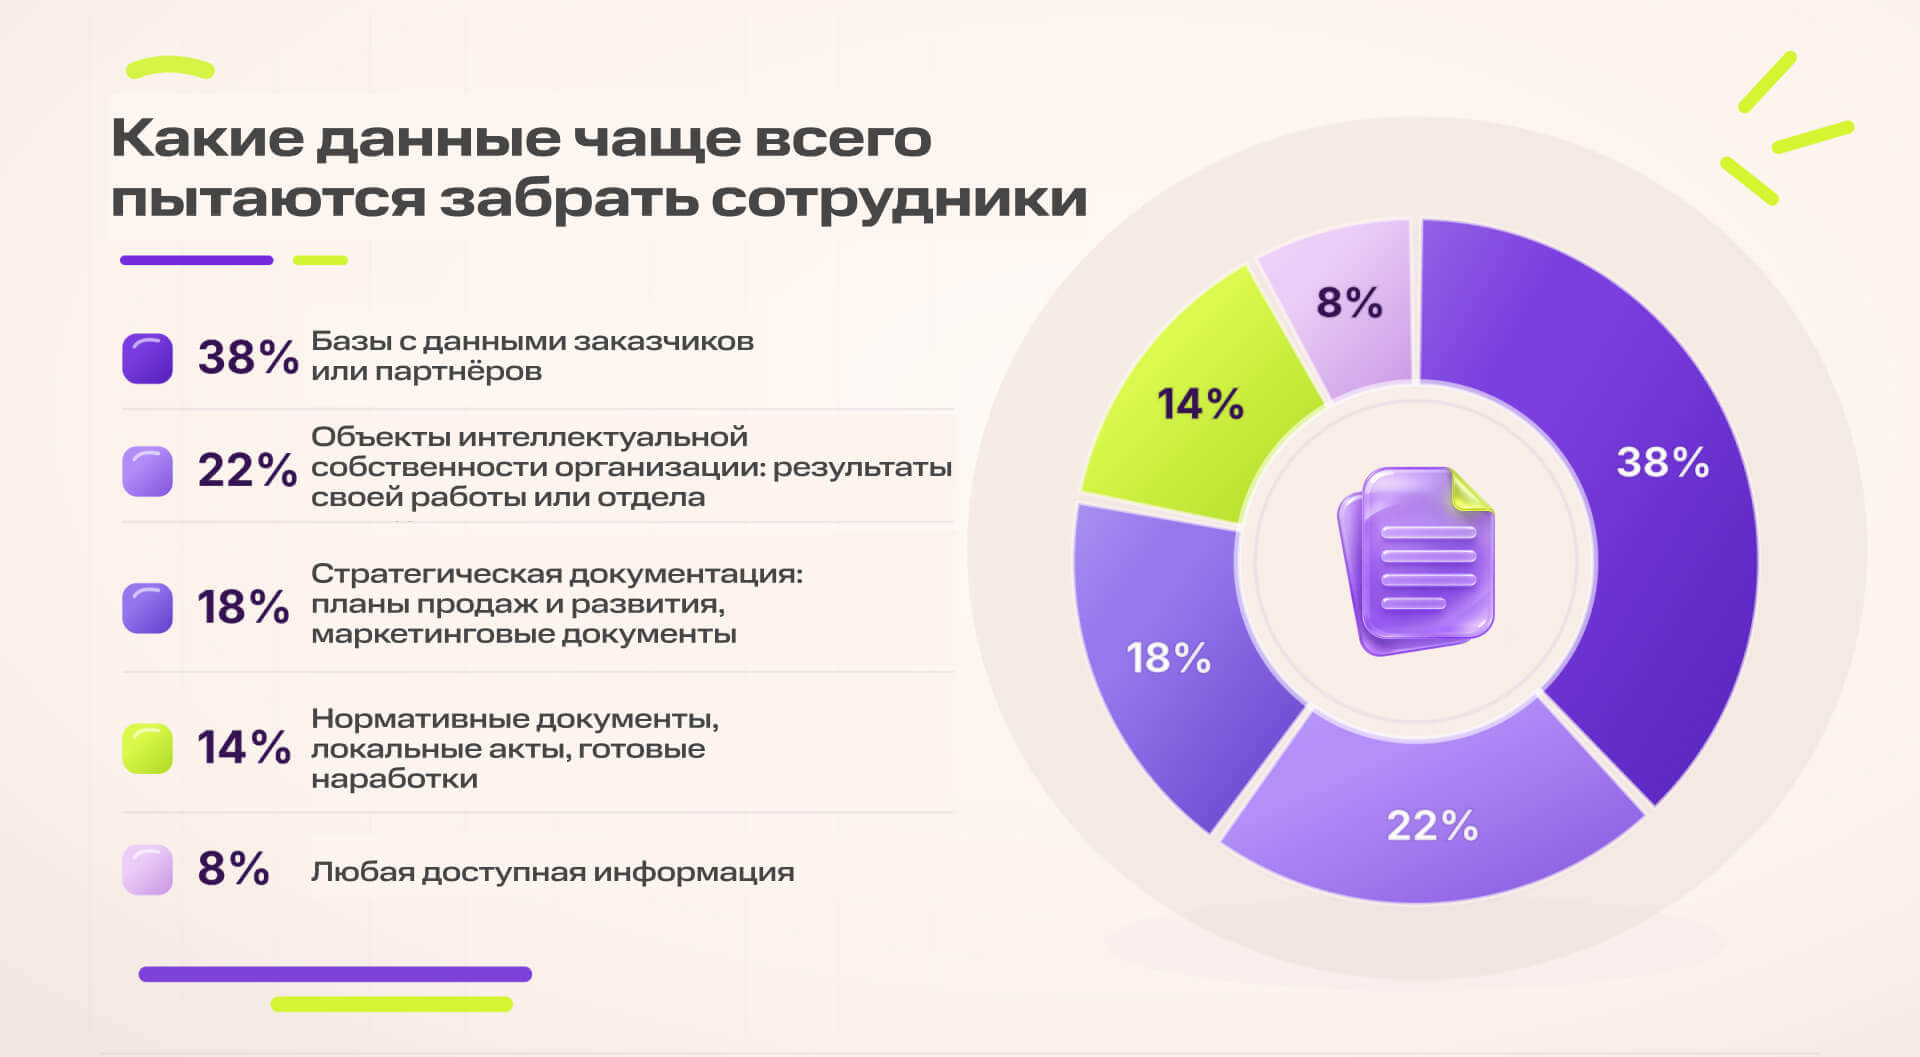
Ещё один риск — сотрудник может скопировать конфиденциальные данные на личное устройство или носитель перед увольнением. В исследовании ГК «Солар» эксперты проанализировали 230 инцидентов информационной безопасности за 2024 год. Они выяснили, что увольняющиеся сотрудники пытались скопировать клиентские базы, результаты разработок, стратегические документы и другие внутренние материалы компании. Иногда сотрудники случайно копировали конфиденциальную информацию вместе с другими файлами, не осознавая, что она находится среди выбранных материалов.
Источник: ГК «Солар», анализ 230 инцидентов информационной безопасности за 2024 год
В процессе увольнения сотрудника участвуют несколько подразделений. Чтобы после его ухода не осталось действующих доступов к корпоративным системам, важно заранее распределить обязанности. Например, распределить задачи можно так:
Важно назначить сотрудника, который будет контролировать выполнение всех действий. Он должен убедиться, что все задачи сделаны и каждое подразделение подтвердило выполнение своей части процедуры.
ВКС Встречи Кибербезопасность Как правильно уволить сотрудника: важные шаги для защиты данных и передачи дел Чтобы защитить данные компании , недостаточно удалить аккаунт сотрудника из корпоративного мессенджера. У него могут остаться доступы к почте, файловым хранилищам и другим рабочим сервисам, а также ссылки на внутренние встречи.
Такие сохранившиеся после увольнения способы доступа образуют так называемый «цифровой хвост». Злоумышленники могут использовать оставшиеся учётные записи для доступа к корпоративным системам. Кроме того, такие аккаунты создают трудности при расследовании инцидентов.
Специалист по информационной безопасности МТС Линк Александр Долгов отмечает, что закрывать доступы сотрудника нужно по заранее согласованному плану.
Чтобы после увольнения у сотрудника не осталось рабочих доступов, компании нужно выполнить несколько действий. Шаги не обязательно выполнять в указанном порядке: часть задач можно решать параллельно. При этом важно заранее сохранить и передать коллегам необходимые рабочие материалы, а затем закрыть доступы сотрудника к корпоративным системам.
До закрытия рабочих доступов важно сохранить материалы, которые понадобятся команде после увольнения сотрудника.
В рабочих чатах, документах и материалах встреч могут остаться решения, договорённости и сведения о текущих задачах. Заранее определите, какие материалы и задачи нужно передать другому сотруднику.
При этом не предоставляйте коллегам доступ к личной переписке и данным увольняющегося сотрудника без необходимости и законных оснований. Так команда сможет продолжить работу над задачами, не получая лишнего доступа к персональным данным бывшего сотрудника.
Чтобы защитить корпоративные аккаунты при увольнении сотрудника, заблокируйте его учётные записи и закройте доступ к рабочим сервисам: корпоративной почте, облачным хранилищам, мессенджерам с рабочими чатами, группами и каналами, репозиториям. Отзовите действующие сессии, токены, цифровые ключи и сертификаты, если они использовались для доступа. Обновите пароли общих учётных записей, к которым сотрудник имел доступ. Эти меры помогут заблокировать прежние способы входа в корпоративные сервисы и снизить риск утечки информации.
Проверьте, не сохранился ли доступ через личные устройства сотрудника, отдельные приложения или облачные диски. Если такие подключения есть, отключите их.
Например, в МТС Линк администратор может исключить бывшего сотрудника из организации и изменить права доступа других участников. При этом важно отдельно проверить, не сохранился ли у бывшего сотрудника доступ к рабочим чатам и другим сервисам.
Блокировку доступов следует выполнять в момент, предусмотренный регламентом компании, с учётом даты прекращения трудовых отношений.
Проверьте, на какие внутренние встречи приглашали сотрудника, и убедитесь, что после увольнения он не сможет подключиться по старым ссылкам. Если ограничить доступ не удаётся, создайте новую встречу и отправьте приглашения только действующим участникам. Не используйте прежнюю ссылку для рабочих обсуждений, если доступ по ней остался открытым.
Особое внимание уделите постоянным встречам и мероприятиям, к которым можно подключиться по ссылке без дополнительного подтверждения.
Проследите, чтобы сотрудник сдал корпоративные устройства и носители, ключи и пропуска. Проверьте технику и при необходимости подготовьте её к передаче другому сотруднику. Если сотрудник использовал для работы личные устройства, убедитесь, что после отключения его учётных записей он не сможет использовать эти устройства для доступа к корпоративным сервисам.
При необходимости удалите с корпоративной техники рабочие учётные записи бывшего сотрудника. Перед передачей устройств другим работникам убедитесь, что на них не сохранились действующие сессии и учётные данные предыдущего пользователя.
Проверьте журналы активности за период, установленный внутренним регламентом компании, и обратите внимание на массовые скачивания, необычные выгрузки и попытки передачи данных, особенно в нерабочие часы.
Проанализируйте действия: какие файлы сотрудник скачивал, какие сервисы использовал, были ли признаки копирования больших объёмов информации. Такая проверка поможет обнаружить подозрительные действия, в том числе попытки скопировать конфиденциальные данные перед уходом.
При этом необычная активность не всегда свидетельствует об утечке. Оценивайте действия сотрудника с учётом его рабочих обязанностей и установленных правил информационной безопасности.
Закрытие доступов и анализ активности следует проводить по утверждённому регламенту, с учётом должностных обязанностей сотрудника, требований законодательства и принципа предоставления минимально необходимых прав доступа.
Оформите документы, подтверждающие прекращение трудовых отношений, и проверьте, какие обязательства по сохранению конфиденциальности действуют в отношении сотрудника после увольнения.
Если такие обязательства предусмотрены трудовым договором, соглашением о неразглашении или другими документами, убедитесь, что они оформлены надлежащим образом.
Это поможет закрепить обязанности сотрудника по защите конфиденциальной информации после увольнения. При этом документы о неразглашении не заменяют техническую блокировку доступов к корпоративным системам.
После увольнения обновите статус сотрудника в кадровой базе и других корпоративных системах. Проверьте, что он больше не получает командные рассылки и рабочие уведомления.
Если кадровая система связана с сервисами управления доступом, убедитесь, что изменение статуса сотрудника запустило предусмотренные процедуры отключения.
Перед завершением процесса увольнения ответственный сотрудник проверяет, что ИТ-специалисты отключили учётные записи и закрыли доступы к корпоративным сервисам.
Если какие-то доступы остались открытыми, он сообщает об этом ИТ-отделу и контролирует их отключение.
Результаты проверки нужно зафиксировать: указать, какие доступы закрыли, кто это сделал и когда. Так у компании останется подтверждение выполненных действий. Эти сведения пригодятся для внутренней проверки или расследования инцидента.
Процесс увольнения может выглядеть так:
Как может быть организован процесс увольнения сотрудников
По словам Ольги Звагольской, многие не задумываются о том, что из-за оставленного по вине компании «цифрового хвоста» соглашение о неразглашении может оказаться недостаточным для защиты интересов компании. Судебная практика в этом вопросе жёсткая: если компания вовремя не заблокировала доступ к чату или сервису ВКС, суд может расценить это как проявление халатности работодателя. Привлечь экс-сотрудника к ответственности за разглашение коммерческой тайны уже не удастся, отметила Ольга Звагольская.
В больших корпорациях с распределёнными офисами эта проблема обостряется — локальные ИТ-службы и отделы по персоналу часто действуют рассинхронизированно, из-за чего доступы «зависают» днями. В ITG мы решили это сквозным регламентом: статус увольнения в кадровой системе автоматически отзывает все права и доступы, исключая человеческий фактор.
Угрозы информационной безопасности могут исходить не только от увольняющихся, но и от любого сотрудника, у которого есть доступ к конфиденциальным данным. Поэтому важно повышать осведомлённость о безопасности, стремиться превратить сотрудников в активных участников защиты информации .
Для предотвращения утечек конфиденциальной информации используйте DLP-системы (от англ. Data Loss Prevention — системы предотвращения утечек данных). Они помогают контролировать передачу данных и выявлять потенциально опасные действия пользователей.
Кибербезопасность Мессенджер Чаты Как единая коммуникационная среда упрощает процесс увольнения Когда сотрудники обсуждают рабочие вопросы в публичных мессенджерах и отдельных сервисах, компания не всегда может управлять их доступом к перепискам и файлам. Если же команда использует корпоративную платформу, администратору проще управлять правами пользователей и сохранять рабочую информацию внутри организации.
Платформа МТС Линк объединяет корпоративные чаты, онлайн-встречи, доски и другие инструменты для совместной работы. При увольнении администратор может исключить сотрудника из организации, а команда — сохранить рабочие материалы и передать дела коллегам. Разберём, какие функции платформы для этого пригодятся.
Если сотрудник входит в рабочие сервисы через единую учётную запись, компании проще контролировать его права доступа. В МТС Линк администратор может исключить пользователя из организации через личный кабинет. После этого важно проверить, сохранился ли у него доступ к корпоративным чатам, встречам и файлам.
Общение в чатах, проведение онлайн-встреч и совместная работа с документами на платформе МТС Линк
Рабочие материалы сотрудника можно сохранить и передать коллегам. Например, записи и файлы встреч администратор может перенести в аккаунт другого участника организации. Переписки и файлы в рабочих чатах сохраняются. Онлайн-доски, созданные в пространстве команды, также остаются доступными компании.
Благодаря этому команда может продолжить работу с материалами после увольнения сотрудника из организации. При этом порядок сохранения и передачи данных необходимо согласовать с внутренними правилами компании.
При увольнении сотрудника важно обсудить передачу дел и согласовать оставшиеся рабочие вопросы. В МТС Линк можно провести итоговую встречу с сотрудником по видеосвязи, а договорённости с коллегами обсудить в корпоративных чатах. Сотрудники смогут решить эти вопросы на одной платформе без перехода в сторонние сервисы.
Администратор или владелец организации также может удалить постоянные встречи уволившегося сотрудника. Для этого нужно подключить специальную функцию, обратившись к менеджеру МТС Линк. Так команда сможет убрать из расписания встречи, которые больше не нужны, и сократить число действующих ссылок на мероприятия бывшего сотрудника.
В МТС Линк сотрудники могут создавать задачи на основе сообщений с рабочими договорённостями. Для этого необходимо вручную выбрать нужное сообщение в МТС Линк Чатах и нажать «Создать задачу». После этого задача появится в МТС Линк Задачах на той же платформе.
Чтобы снизить риск утечки данных после увольнения сотрудника, заранее распределите обязанности между отделами, организуйте передачу дел и проверьте, что все рабочие доступы закрыты.
В первую очередь сохраните необходимые материалы, затем заблокируйте учётные записи и отзовите действующие сессии. После этого убедитесь, что бывший сотрудник не имеет доступа к корпоративным системам, и зафиксируйте результаты проверки.
МТС Линк позволяет управлять рабочими коммуникациями в едином пространстве, но за разные этапы увольнения отвечают несколько подразделений компании. Поэтому важно установить единый регламент и назначить ответственного за его соблюдение.
Как выбрать платформу для ВКС с надёжной системой защиты и что проверить у вендора до её подключения
Как не пропустить утечку данных в корпоративном чате: инструменты защиты и аудита
Не дайте DDoS-атаке сорвать ваш вебинар: как распознать угрозу и защитить своё онлайн-мероприятие
Запись Без цифрового хвоста: как защитить корпоративные данные после увольнения сотрудника впервые появилась Блог МТС Линк .