«Повторите попытку через Google»: мошенники наживаются на сбоях Яндекса
iXBT.com ·
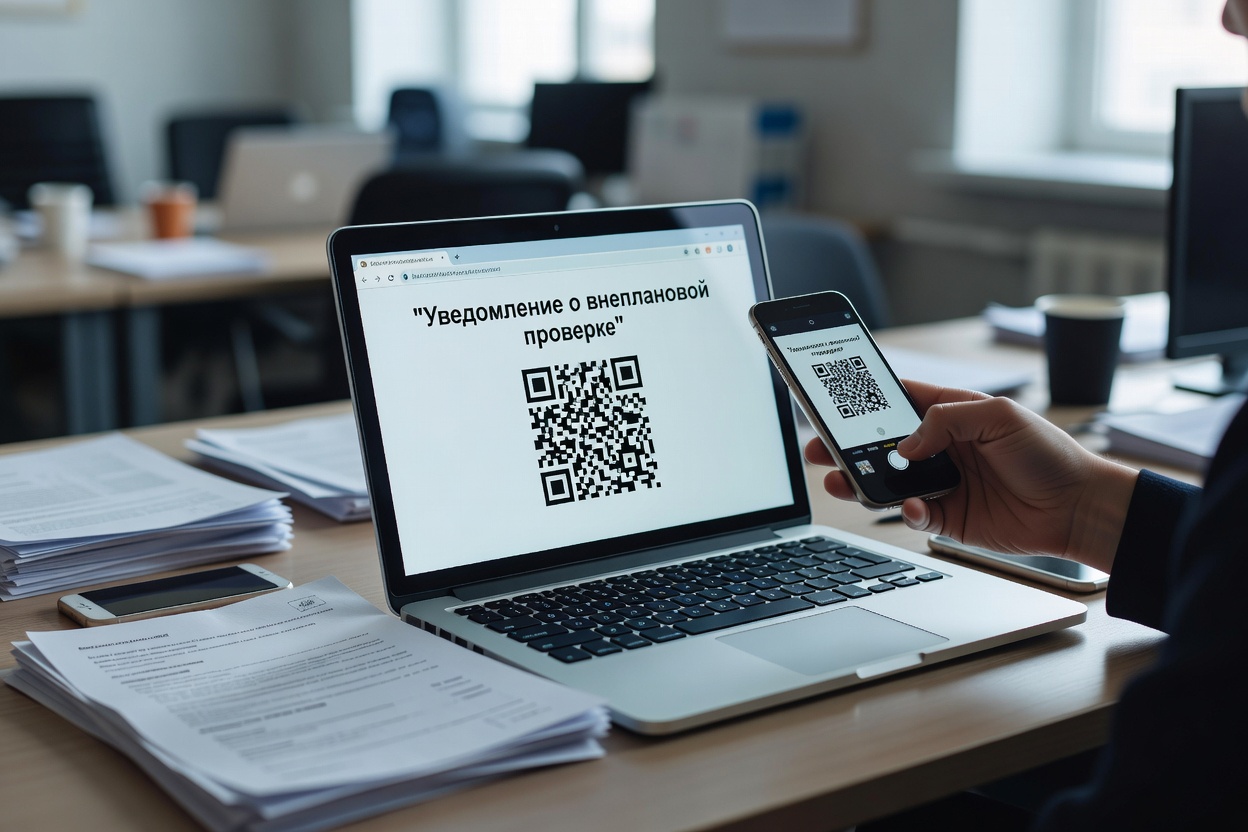
Компания F6 обнаружила новую волну фишинговых писем, в которых злоумышленники прикрываются именами государственных ведомств и ссылаются на сбои в работе интернет-сервисов. Под угрозой оказались российские компании из нескольких отраслей.
Компания F6 обнаружила новую волну фишинговых писем, в которых злоумышленники прикрываются именами государственных ведомств и ссылаются на сбои в работе интернет-сервисов. Под угрозой оказались российские компании из нескольких отраслей.
В письмах мошенники сообщают о предстоящих внеплановых проверках, контрольных мероприятиях или административных наказаниях. Подробности якобы доступны в бумажных документах, которые отправили специальной доставкой. Для получения корреспонденции получателю предлагают отсканировать QR-код и оплатить услугу. Если страница не открывается через Яндекс, злоумышленники советуют воспользоваться Google.
Сумма платежа обычно составляет 400–600 рублей. При этом на поддельных сайтах пользователей просят ввести банковские реквизиты, ФИО и адрес. Полученные сведения могут использоваться в дальнейших атаках.
По данным F6, за схемой стоит группировка QRGos TA, действующая как минимум с осени 2025 года. Если в начале 2026-го она маскировала рассылки под три федеральных ведомства, то к сентябрю и октябрю расширила список еще на две организации.
Поддельные уведомления получали компании из промышленности, логистики, строительства, розничной и интернет-торговли, а также сферы обращения с коммунальными отходами.
F6 рекомендует не сканировать QR-коды из подозрительных писем, проверять адреса отправителей и сайтов, а подлинность уведомлений уточнять через официальные контакты ведомств.